Après l’attaque qui a coupé le froid dans plusieurs centaines de magasins en octobre 2026, trois vérifications s’imposent sur tout automate pilotable à distance.
Son interface est-elle visible depuis Internet ? Qui peut s’y connecter, et avec quelle authentification ? Garde-t-on une trace de chaque connexion ? Si l’une de ces réponses n’est pas claire, l’automate est peut-être exposé de la même façon.
Ce qu'il s'est passé dans la nuit du 11 au 12 octobre
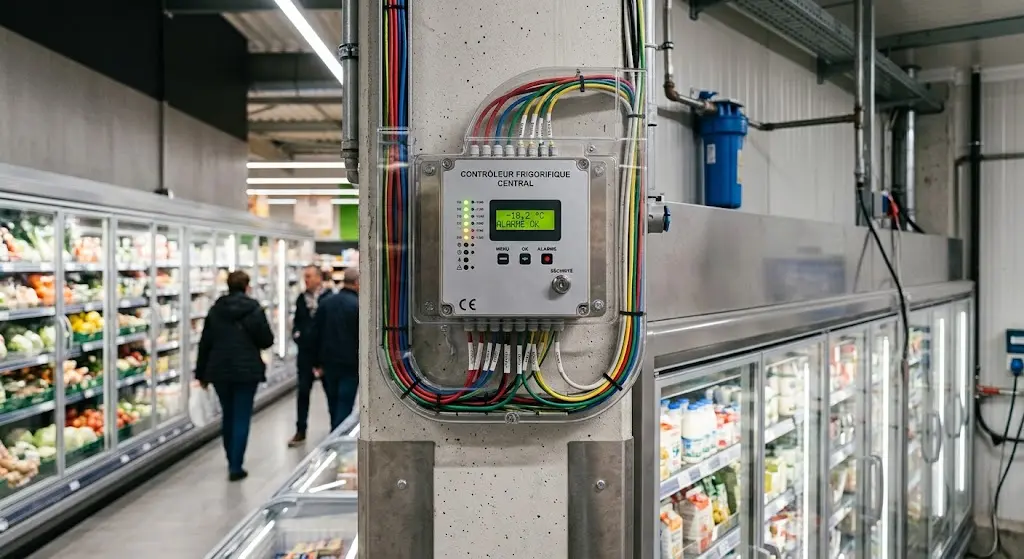
Des pirates ont pris le contrôle à distance des régulateurs frigorifiques de plusieurs centaines de supermarchés en France. Ils ont activé la fonction de dégivrage avec une consigne de température à 50 °C.
Au matin, les équipes ont trouvé des meubles froids en surchauffe et des produits invendables. Certains magasins ont déclaré plusieurs dizaines de milliers d’euros de pertes.
Aucune rançon n’a été demandée. Les auteurs ne sont pas identifiés et le mode opératoire n’est pas confirmé officiellement à ce jour.
Pourquoi ces automates étaient vulnérables
Plusieurs facteurs connus avant l’attaque se cumulent.
- Des interfaces visibles sur Internet. En août 2026, les chercheurs de Claroty avaient recensé 2 765 interfaces de gestion d’un modèle de régulateur accessibles depuis Internet. Ils avaient aussi publié une faille permettant de contourner l’authentification. Le lien avec l’attaque n’est pas établi.
- Du matériel ancien. Ces régulateurs sont souvent installés depuis des années et rarement mis à jour.
- Des accès de prestataires. Une enseigne a indiqué que l’attaque avait touché un prestataire de gestion des équipements frigorifiques.
L’ANSSI a demandé aux exploitants de déconnecter d’Internet les interfaces de gestion vulnérables, ou d’en limiter l’accès à des connexions de confiance.
Le sujet dépasse le froid commercial
Un régulateur frigorifique est un automate. Il fonctionne comme ceux qui pilotent le chauffage, la ventilation ou l’énergie d’un bâtiment dans une GTB, ou comme ceux d’une station, d’une borne ou d’une ligne de production.
Dès qu’un de ces équipements est pilotable à distance, les mêmes questions se posent. La différence entre un automate exposé et un automate protégé tient rarement à l’équipement lui-même. Elle tient à la façon dont on y accède.
Les communications M2M, priorisées en dessous des flux grand public, voient leur débit utile chuter jusqu’à l’échec des échanges.
Ce qu'il faut vérifier sur vos automates, point par point
- L’exposition à Internet. Vérifiez depuis l’extérieur du site si l’interface de l’automate répond. Votre prestataire réseau peut tester vos adresses IP publiques. Une interface qui s’affiche depuis Internet doit être retirée en priorité.
- Les comptes et mots de passe. Repérez les mots de passe par défaut et les comptes partagés entre plusieurs techniciens. Chaque compte doit correspondre à une personne avec double authentification (2FA)
- Les accès des prestataires. Listez qui se connecte à distance, par quel moyen (VPN, logiciel de prise en main, port ouvert) et pour combien de temps. Un accès permanent pour une intervention ponctuelle est un risque inutile.
- La traçabilité. Vérifiez que chaque connexion est enregistrée : qui, sur quel équipement, quand, et pour faire quoi. Sans journal, impossible de comprendre un incident.
- La version logicielle. Contrôlez si les correctifs du fabricant sont appliqués et si l’équipement est encore supporté.
- L’alerte en cas de changement. Assurez-vous d’être prévenu si une consigne ou une température change à distance, par une alarme qui ne dépend pas de l’automate lui-même.
Sécuriser sans tout remplacer
Remplacer un parc d’automates prend souvent plusieurs exercices budgétaires. En attendant, ils doivent rester télémaintenus. Quand on ne peut pas corriger l’équipement, on contrôle tout ce qui l’entoure.
Chez Hâpy Services, deux solutions répondent à ce besoin.
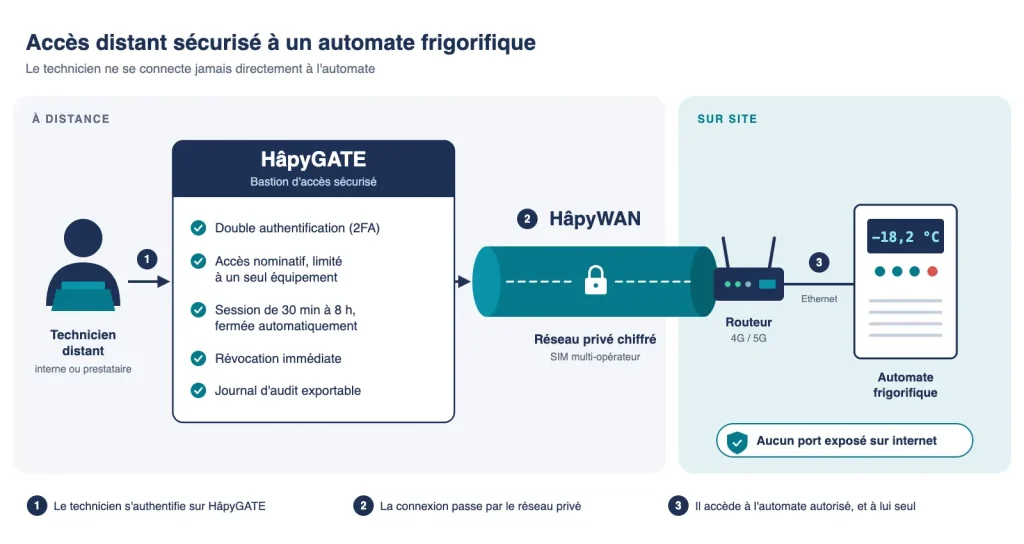
- HâpyWAN place les équipements derrière un routeur raccordé à un réseau privé supervisé. Les automates ne sont plus joignables depuis Internet.
- HâpyGATE contrôle qui peut les atteindre : accès nominatif, temporaire, avec double authentification, limité à l’équipement concerné et tracé de bout en bout.
Le prestataire continue d’intervenir, dans un cadre maîtrisé.
Ce que la sécurisation des accès ne règle pas
Retirer un automate d’Internet supprime son exposition directe. Cela ne corrige pas ses failles internes. Les correctifs du fabricant restent à appliquer dès qu’ils existent.
La sécurisation des accès ne remplace pas non plus la surveillance de l’état des équipements. Un automate en panne ou déréglé doit être détecté vite. C’est le rôle de la supervision du parc à distance.
FAQ
Comment savoir si mon automate est visible sur Internet ?
Faites tester depuis l’extérieur les adresses IP publiques de chaque site. Si l’interface de l’automate répond, elle est exposée.
Comment couper l'accès Internet d'un automate sans perdre la supervision ?
Supprimez les redirections de port vers l’automate et faites passer la supervision par un réseau privé.
Comment séparer les automates du réseau informatique ?
Placez-les sur un réseau dédié, séparés par un pare-feu, ou sur une connectivité propre, souvent 4G , raccordée à un réseau privé.
Comment donner un accès temporaire à un prestataire ?
Créez un accès nominatif, limité à l’équipement concerné et à la durée de l’intervention, qui expire automatiquement.
Comment savoir qui s'est connecté à un automate ?
Il faut un point d’entrée unique avec un journal d’audit qui enregistre chaque connexion et chaque action.
Un VPN ou TeamViewer suffit-il pour la télémaintenance ?
Rarement. Un VPN ouvre souvent tout le réseau du site, et un logiciel de prise en main laisse un poste ouvert vers les automates. Il faut un accès limité à l’équipement, nominatif et avec double authentification.
Faut-il une alarme indépendante de l'automate ?
Oui. Un automate compromis peut voir ses propres alarmes désactivées. Une sonde indépendante garantit d’être prévenu.
Que recommande l'ANSSI après cette attaque ?
Déconnecter d’Internet les interfaces de gestion vulnérables, ou en limiter l’accès à des connexions de confiance.